Se tenir au courant des failles de sécurité
En 2020, un peu plus de 18 000 CVE (Common Vulnerability Exploits [Exploitations de vulnérabilités courantes]) ont été identifiés et signalés. En 2023, ce nombre s’élevait à 29 000. La menace CVE est appelée à perdurer. La complexité des systèmes d’exploitation et des applications ne cessant de croître, il y a fort à parier qu’elle continuera d’augmenter.
Les responsables informatiques et de sécurité doivent éviter un scénario où ils déploieraient un correctif, en omettant quelques points de terminaison. Ces failles peuvent être exploitées et servir de tremplin à l’une des nombreuses techniques d’attaque possibles, notamment le déni de service, le vol d’informations ou l’exécution de code à distance (par ex., pour une attaque par rançongiciel).
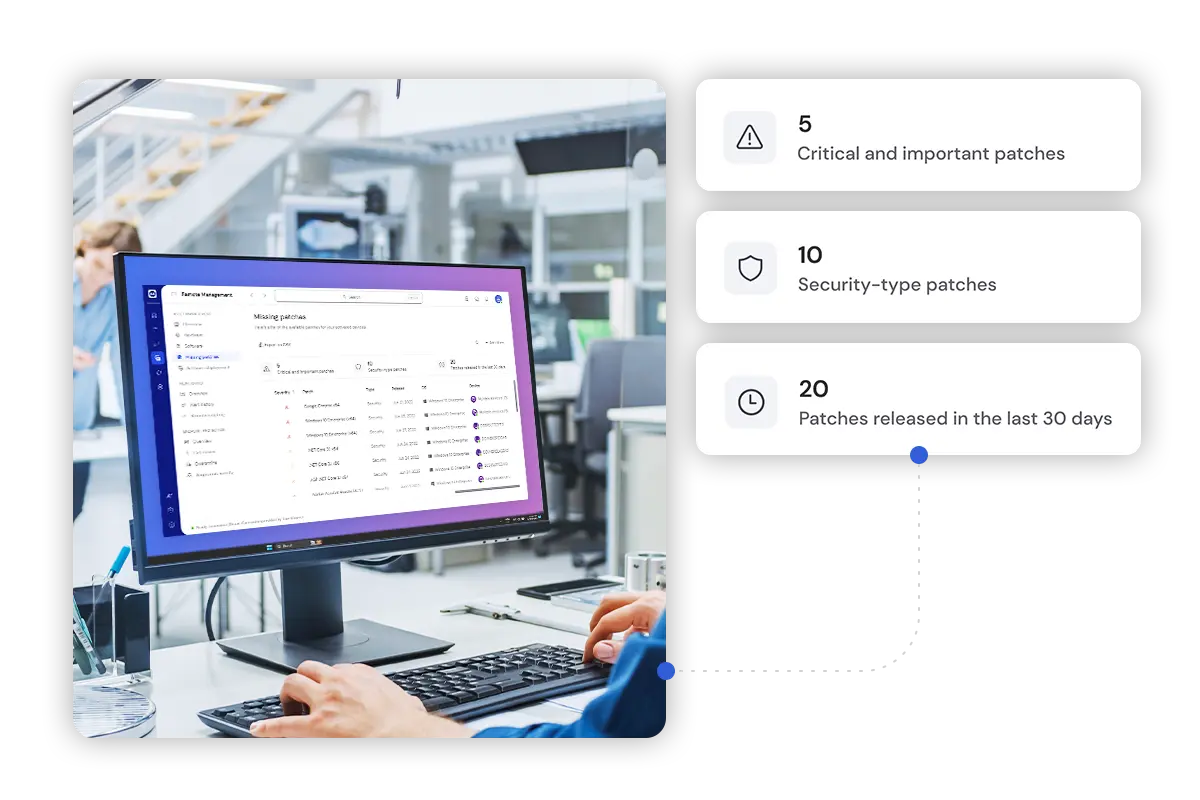
Grâce à une approche moderne de gestion des correctifs, la mise en œuvre et le déploiement de correctifs de sécurité peuvent être automatisés – réduisant ainsi considérablement la crainte que vos équipements soient négligés.