Angriffen immer einen Schritt voraus
2020 wurden mehr als 18.000 CVEs (Common Vulnerability Exploits, bekannte Sicherheitslücken) erkannt und gemeldet. Bis zum Jahr 2023 stieg diese Zahl auf 29.000. Die Bedrohung durch CVEs wird bleiben. Und angesichts komplexerer Betriebssysteme und Anwendungen sogar noch zunehmen.
Beim Rollout eines Patches darf IT- und Cybersicherheitsexperten kein Endgerät entgehen. Eine solche Schwachstelle kann zum Sprungbrett für zahlreiche mögliche Angriffe werden, einschließlich Denial of Service, Datendiebstahl oder Remote-Codeausführung (z. B. bei einem Ransomware-Angriff).
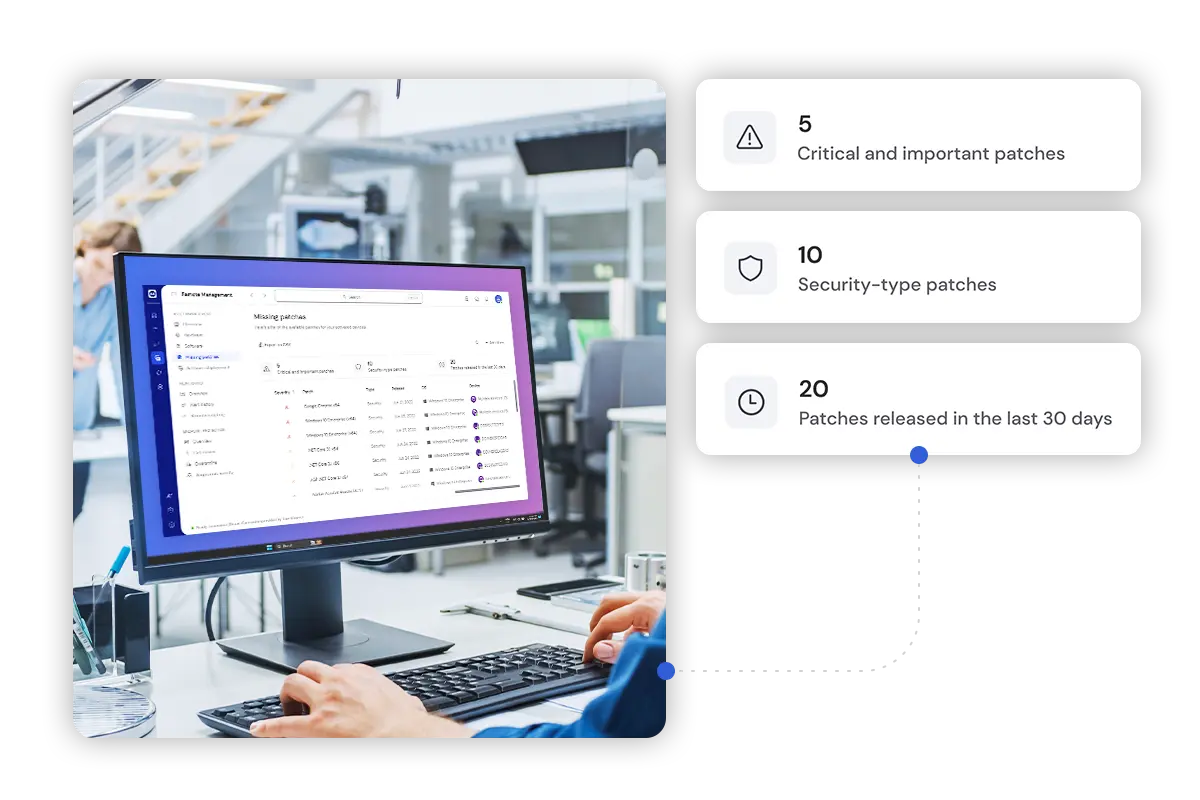
Mit einem modernen Patch Management lassen sich der Rollout und die Anwendung von Sicherheitspatches automatisieren. Die Sorge um übersehene Assets ist damit weitgehend Vergangenheit.